



Телефон знает слишком много. Что с этим делает GrapheneOS
Никнейм скрывает имя. А что происходит по другую сторону экрана?
Авторский материал для форума BigBro · Около 8 минут чтения
На форуме ты - никнейм. Без имени, фотографии и биографии. Но телефон, с которого ты пишешь, может одновременно хранить личную почту, контакты, семейные снимки и приложения, которым ты когда-то выдал разрешения почти не глядя.
Получается странная ситуация: публичный образ ты продумал, а устройство за ним живёт по правилам, которые выбирал уставший человек, нажимавший «Разрешить».
GrapheneOS интересна именно здесь. Она помогает внимательнее распоряжаться доступом к данным и укрепляет сам телефон. Чтобы понять от этого пользу, сначала стоит разделить три разных задачи.
Три слова, которые часто путают
Безопасность — насколько трудно получить доступ к твоему устройству и данным без разрешения.
Приватность — какие сведения о тебе доступны приложениям и сервисам, и насколько ты контролируешь этот доступ.
Анонимность — насколько трудно связать конкретное действие с твоей личностью.
Можно иметь хорошо защищённый телефон и писать на форуме с адресом почты вида «имя.фамилия». Можно скрыть имя, но установить приложение, которому доверяешь больше данных, чем хотелось бы. Эти задачи пересекаются, однако решаются по-разному.

Это поясняющая схема: настройки устройства, сеть и поведение требуют отдельных решений.
GrapheneOS за одну минуту
GrapheneOS — открытая мобильная операционная система на базе Android Open Source Project, которую независимый некоммерческий проект развивает с упором на приватность и безопасность. Она сохраняет совместимость с приложениями Android. Приложения и сервисы Google в поставку не включены.
Пользоваться ею можно как обычным смартфоном: устанавливать приложения, фотографировать, читать, общаться. Интересное начинается с вопроса: сколько полномочий нужно каждому приложению для его задачи?
Представь, что разрешения — ключи от комнат. Иногда программе нужен один ключ. Привычка выдавать всю связку сразу удобна до тех пор, пока не начинаешь интересоваться, кто куда заходит.
Четыре возможности, которые легко оценить в жизни
1. Приложению можно закрыть доступ к сети
GrapheneOS добавляет разрешение Network, которым можно отключить приложению сетевой доступ. Оно включено по умолчанию ради совместимости, поэтому запрет нужно задать самому.
Например, для простого офлайн-инструмента можно проверить, действительно ли интернет ему нужен. Если после запрета исчезла важная функция, ты увидишь конкретный компромисс и сможешь решить, оправдан ли доступ.
2. Доступ к файлам и контактам можно сузить
Storage Scopes позволяют предоставить выбранные файлы или папки вместо широкого доступа к хранилищу. Contact Scopes — выбранные контакты вместо всей адресной книги.
Фоторедактору для обработки одного снимка может быть достаточно самого снимка. Приложению для общения с небольшой группой — контактов этой группы. Удобство здесь в том, что вопрос «доверяю ли я приложению?» становится точнее: «какие именно данные я готов ему передать?»
3. Google Play можно установить в песочнице
Если привычным приложениям нужны сервисы Google, их можно добавить. Sandboxed Google Play запускает официальные Google Play services и Play Store как обычные приложения без особых системных привилегий. Они доступны в профиле, куда установлены; приложения этого профиля могут использовать их и взаимодействовать с ними.
Это позволяет выбирать, в каком пространстве нужны сервисы Google. Песочница ограничивает полномочия, но использование Google-сервисов всё равно означает взаимодействие с Google. Если входишь в личный аккаунт, сервис знает, в какой аккаунт ты вошёл.
4. Часть защиты работает под капотом
GrapheneOS укрепляет изоляцию приложений и добавляет меры, затрудняющие эксплуатацию уязвимостей, в том числе ошибок работы с памятью.
Есть и Auto reboot: после заданного периода без успешной разблокировки заблокированный телефон перезагружается, возвращаясь в состояние до первой разблокировки. Ключи доступа к защищённым данным снова недоступны системе до ввода кода или пароля.
Польза подобных механизмов не всегда заметна в интерфейсе. Защита ценна и тогда, когда ей не требуется ежедневно напоминать о себе.
Один телефон, два контекста
Один из полезных подходов — разделить личные дела и форумную активность по пользовательским профилям. Android разделяет данные приложений между пользователями; в GrapheneOS эта возможность дополнена собственными улучшениями.
Пример организации, который можно адаптировать под себя:
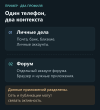
Профили разделяют данные приложений. Сами по себе они не создают разные сетевые личности.
В GrapheneOS можно завершить сеанс вторичного профиля: его приложения перестанут работать, а ключи шифрования профиля будут удалены из памяти.
Но представь, что после такого аккуратного разделения ты используешь на форуме свой привычный ник или загружаешь фотографию, уже опубликованную в личной соцсети. Ты сам создаёшь мост между двумя контекстами.
Поэтому полезно проверять не только настройки, но и то, что переносишь из одной части своей жизни в другую.
Где телефон перестаёт решать задачу
Мобильный оператор. Подключение к сотовой сети требует идентификации перед оператором. GrapheneOS не делает телефон невидимым для этой сети.
Сетевой адрес. Установка GrapheneOS сама по себе не скрывает твой IP от сайтов. Для сетевой приватности нужны отдельные инструменты; их возможности тоже различаются.
Личные аккаунты. Даже скрытый IP не отменяет вход в аккаунт, по которому сервис тебя узнаёт. Tor Project отдельно объясняет, что скрытие адреса не исключает связывание активности.
Твои публикации. Система не решит, насколько узнаваемы рассказ о работе, фотография из окна или повторно использованный аватар. Перед публикацией полезно представить, что пост читает человек, уже немного знакомый с тобой.
Выбор браузера тоже зависит от задачи. Для браузерной анонимности существует Tor Browser. Он направляет через Tor собственный трафик; другие приложения автоматически такой защиты не получают.
В GrapheneOS также есть Vanadium — браузер на основе Chromium с усиленной защитой. Это другой инструмент с другой задачей.
А как же банк, уведомления и обычная жизнь?
Совместимость зависит от конкретного приложения. Одним достаточно сервисов Google, другие ограничивают использование альтернативных ОС через проверки вроде Play Integrity. В официальном руководстве GrapheneOS перечислены известные приложения, блокирующие систему.
Play Integrity проверяет в том числе сертификацию устройства. Это определённый набор критериев, а не универсальная оценка всех защитных свойств телефона.
Перед переносом повседневной жизни составь короткий список обязательного: банк, рабочий доступ, карты, связь, уведомления, оплата. Проверяй именно свои сценарии. Фраза «у кого-то работает» полезна как ориентир, но не заменяет собственную проверку.
Для фоновых push-уведомлений через Google Play services документация рекомендует исключение из оптимизации батареи для этих сервисов.
Приватность легче поддерживать, когда выбранные настройки вписываются в твою жизнь. Если схема постоянно мешает, её стоит упростить до той, которую ты сможешь соблюдать.
На какой телефон её ставить?
Официальная поддержка ограничена конкретными устройствами. На дату проверки в списке есть модели Pixel поколений 6–10, включая Pixel 10a, а также Pixel Fold и Pixel Tablet.
Для новой покупки проект рекомендует перечисленные в FAQ модели Pixel 8 и новее. Их минимальный срок поддержки — семь лет от выпуска, а не от покупки. Например, для Pixel 8 указан октябрь 2030 года. Для Pixel 6 и 6 Pro минимальный срок заканчивается в октябре 2026.
Проверяй также возможность OEM unlocking: некоторые операторские варианты блокируют установку другой ОС. Этот пункт легко пропустить при покупке подержанного телефона.
Первый вечер: разумный порядок действий
Что в итоге получаешь ты
GrapheneOS дает полезную основу для человека, который хочет контролировать доступ к данным и разделять разные контексты. На этой основе ты выстраиваешь свои привычки: какие аккаунты использовать, через что подключаться и чем делиться на форуме.
Смена системы - заметный шаг. Не менее полезен тихий вопрос перед очередным «Разрешить»: зачем приложению этот доступ и устраивает ли меня ответ?
Для обсуждения: что вам сложнее отделять от форумной активности — личные аккаунты, привычные приложения или собственные привычки?
Материал написан специально для форума bigbro.to | Возможности, поддержка устройств и совместимость приложений меняются; перед установкой сверяйся с официальной документацией. И к сожалению ссылки пришлось убрать, поэтому я думаю вы справитесь и найдете, то что ищете!
Никнейм скрывает имя. А что происходит по другую сторону экрана?
Авторский материал для форума BigBro · Около 8 минут чтения
На форуме ты - никнейм. Без имени, фотографии и биографии. Но телефон, с которого ты пишешь, может одновременно хранить личную почту, контакты, семейные снимки и приложения, которым ты когда-то выдал разрешения почти не глядя.
Получается странная ситуация: публичный образ ты продумал, а устройство за ним живёт по правилам, которые выбирал уставший человек, нажимавший «Разрешить».
GrapheneOS интересна именно здесь. Она помогает внимательнее распоряжаться доступом к данным и укрепляет сам телефон. Чтобы понять от этого пользу, сначала стоит разделить три разных задачи.
Три слова, которые часто путают
Безопасность — насколько трудно получить доступ к твоему устройству и данным без разрешения.
Приватность — какие сведения о тебе доступны приложениям и сервисам, и насколько ты контролируешь этот доступ.
Анонимность — насколько трудно связать конкретное действие с твоей личностью.
Можно иметь хорошо защищённый телефон и писать на форуме с адресом почты вида «имя.фамилия». Можно скрыть имя, но установить приложение, которому доверяешь больше данных, чем хотелось бы. Эти задачи пересекаются, однако решаются по-разному.
Это поясняющая схема: настройки устройства, сеть и поведение требуют отдельных решений.
GrapheneOS за одну минуту
GrapheneOS — открытая мобильная операционная система на базе Android Open Source Project, которую независимый некоммерческий проект развивает с упором на приватность и безопасность. Она сохраняет совместимость с приложениями Android. Приложения и сервисы Google в поставку не включены.
Пользоваться ею можно как обычным смартфоном: устанавливать приложения, фотографировать, читать, общаться. Интересное начинается с вопроса: сколько полномочий нужно каждому приложению для его задачи?
Представь, что разрешения — ключи от комнат. Иногда программе нужен один ключ. Привычка выдавать всю связку сразу удобна до тех пор, пока не начинаешь интересоваться, кто куда заходит.
Четыре возможности, которые легко оценить в жизни
1. Приложению можно закрыть доступ к сети
GrapheneOS добавляет разрешение Network, которым можно отключить приложению сетевой доступ. Оно включено по умолчанию ради совместимости, поэтому запрет нужно задать самому.
Например, для простого офлайн-инструмента можно проверить, действительно ли интернет ему нужен. Если после запрета исчезла важная функция, ты увидишь конкретный компромисс и сможешь решить, оправдан ли доступ.
2. Доступ к файлам и контактам можно сузить
Storage Scopes позволяют предоставить выбранные файлы или папки вместо широкого доступа к хранилищу. Contact Scopes — выбранные контакты вместо всей адресной книги.
Фоторедактору для обработки одного снимка может быть достаточно самого снимка. Приложению для общения с небольшой группой — контактов этой группы. Удобство здесь в том, что вопрос «доверяю ли я приложению?» становится точнее: «какие именно данные я готов ему передать?»
3. Google Play можно установить в песочнице
Если привычным приложениям нужны сервисы Google, их можно добавить. Sandboxed Google Play запускает официальные Google Play services и Play Store как обычные приложения без особых системных привилегий. Они доступны в профиле, куда установлены; приложения этого профиля могут использовать их и взаимодействовать с ними.
Это позволяет выбирать, в каком пространстве нужны сервисы Google. Песочница ограничивает полномочия, но использование Google-сервисов всё равно означает взаимодействие с Google. Если входишь в личный аккаунт, сервис знает, в какой аккаунт ты вошёл.
4. Часть защиты работает под капотом
GrapheneOS укрепляет изоляцию приложений и добавляет меры, затрудняющие эксплуатацию уязвимостей, в том числе ошибок работы с памятью.
Есть и Auto reboot: после заданного периода без успешной разблокировки заблокированный телефон перезагружается, возвращаясь в состояние до первой разблокировки. Ключи доступа к защищённым данным снова недоступны системе до ввода кода или пароля.
Польза подобных механизмов не всегда заметна в интерфейсе. Защита ценна и тогда, когда ей не требуется ежедневно напоминать о себе.
Один телефон, два контекста
Один из полезных подходов — разделить личные дела и форумную активность по пользовательским профилям. Android разделяет данные приложений между пользователями; в GrapheneOS эта возможность дополнена собственными улучшениями.
Пример организации, который можно адаптировать под себя:
- Личное пространство: почта, банк, близкие, повседневные сервисы.
- Форумное пространство: браузер, отдельный форумный аккаунт и минимальный набор приложений для этого контекста.
Профили разделяют данные приложений. Сами по себе они не создают разные сетевые личности.
В GrapheneOS можно завершить сеанс вторичного профиля: его приложения перестанут работать, а ключи шифрования профиля будут удалены из памяти.
Но представь, что после такого аккуратного разделения ты используешь на форуме свой привычный ник или загружаешь фотографию, уже опубликованную в личной соцсети. Ты сам создаёшь мост между двумя контекстами.
Поэтому полезно проверять не только настройки, но и то, что переносишь из одной части своей жизни в другую.
Где телефон перестаёт решать задачу
Мобильный оператор. Подключение к сотовой сети требует идентификации перед оператором. GrapheneOS не делает телефон невидимым для этой сети.
Сетевой адрес. Установка GrapheneOS сама по себе не скрывает твой IP от сайтов. Для сетевой приватности нужны отдельные инструменты; их возможности тоже различаются.
Личные аккаунты. Даже скрытый IP не отменяет вход в аккаунт, по которому сервис тебя узнаёт. Tor Project отдельно объясняет, что скрытие адреса не исключает связывание активности.
Твои публикации. Система не решит, насколько узнаваемы рассказ о работе, фотография из окна или повторно использованный аватар. Перед публикацией полезно представить, что пост читает человек, уже немного знакомый с тобой.
Мини-проверка перед отправкой: в этом сообщении есть только то, что я хочу рассказать, или ещё и подсказки, которыми я не собирался делиться?
Выбор браузера тоже зависит от задачи. Для браузерной анонимности существует Tor Browser. Он направляет через Tor собственный трафик; другие приложения автоматически такой защиты не получают.
В GrapheneOS также есть Vanadium — браузер на основе Chromium с усиленной защитой. Это другой инструмент с другой задачей.
А как же банк, уведомления и обычная жизнь?
Совместимость зависит от конкретного приложения. Одним достаточно сервисов Google, другие ограничивают использование альтернативных ОС через проверки вроде Play Integrity. В официальном руководстве GrapheneOS перечислены известные приложения, блокирующие систему.
Play Integrity проверяет в том числе сертификацию устройства. Это определённый набор критериев, а не универсальная оценка всех защитных свойств телефона.
Перед переносом повседневной жизни составь короткий список обязательного: банк, рабочий доступ, карты, связь, уведомления, оплата. Проверяй именно свои сценарии. Фраза «у кого-то работает» полезна как ориентир, но не заменяет собственную проверку.
Для фоновых push-уведомлений через Google Play services документация рекомендует исключение из оптимизации батареи для этих сервисов.
Приватность легче поддерживать, когда выбранные настройки вписываются в твою жизнь. Если схема постоянно мешает, её стоит упростить до той, которую ты сможешь соблюдать.
На какой телефон её ставить?
Официальная поддержка ограничена конкретными устройствами. На дату проверки в списке есть модели Pixel поколений 6–10, включая Pixel 10a, а также Pixel Fold и Pixel Tablet.
Для новой покупки проект рекомендует перечисленные в FAQ модели Pixel 8 и новее. Их минимальный срок поддержки — семь лет от выпуска, а не от покупки. Например, для Pixel 8 указан октябрь 2030 года. Для Pixel 6 и 6 Pro минимальный срок заканчивается в октябре 2026.
Проверяй также возможность OEM unlocking: некоторые операторские варианты блокируют установку другой ОС. Этот пункт легко пропустить при покупке подержанного телефона.
Первый вечер: разумный порядок действий
- Проверь модель и срок обновлений. Название семейства не заменяет проверку конкретного устройства.
- Сохрани нужные данные и способы восстановления аккаунтов. Установка удаляет данные телефона.
- Следуй официальному веб-установщику. Он описывает требования к браузеру, подключению и каждому этапу.
- После прошивки снова заблокируй загрузчик по инструкции. Это включает полную Verified Boot — проверку подлинности и целостности системы при загрузке. Блокировка тоже стирает данные.
- Сверь ключ загрузки с официальным и заверши настройку. Проверка описана в том же руководстве.
- Настрой доступ к приложениям постепенно. Начни с обязательного, затем проверь разрешения и реши, нужны ли отдельные профили.
- Проверь повседневные сценарии и оставь обновления включёнными. Рабочая конфигурация должна быть удобной для регулярного использования.
Небольшая задача на сегодня: выбери три приложения, которыми пользуешься чаще всего. Посмотри, какие разрешения им выданы. Для каждого попробуй закончить фразу: «Этот доступ нужен, чтобы…»
Что в итоге получаешь ты
GrapheneOS дает полезную основу для человека, который хочет контролировать доступ к данным и разделять разные контексты. На этой основе ты выстраиваешь свои привычки: какие аккаунты использовать, через что подключаться и чем делиться на форуме.
Смена системы - заметный шаг. Не менее полезен тихий вопрос перед очередным «Разрешить»: зачем приложению этот доступ и устраивает ли меня ответ?
Для обсуждения: что вам сложнее отделять от форумной активности — личные аккаунты, привычные приложения или собственные привычки?
Материал написан специально для форума bigbro.to | Возможности, поддержка устройств и совместимость приложений меняются; перед установкой сверяйся с официальной документацией. И к сожалению ссылки пришлось убрать, поэтому я думаю вы справитесь и найдете, то что ищете!